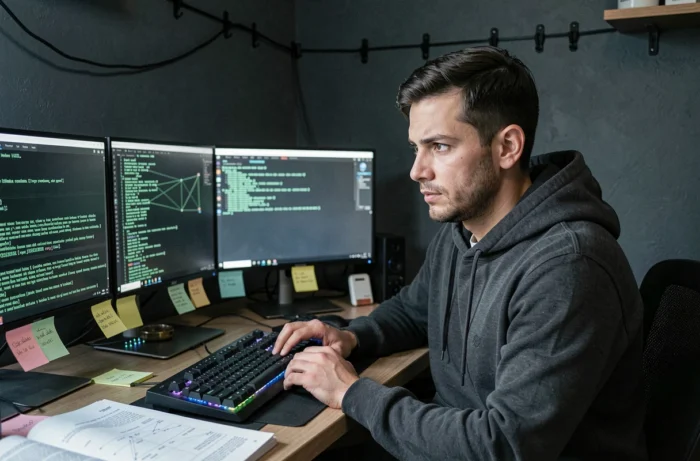
Il hacking copre realtà molto diverse a seconda di chi lo esercita, in quale contesto e con quale autorizzazione. Tra il test di intrusione commissionato da un’azienda e lo sfruttamento malevolo di una vulnerabilità, le tecniche si somigliano, ma il quadro giuridico e l’intenzione divergono radicalmente. Misurare queste differenze permette di comprendere perché la cybersicurezza si affida sempre di più a hacker autorizzati per proteggere i propri sistemi.
Sicurezza per design: cosa cambia il Cyber Resilience Act per il hacking etico
I concorrenti affrontano il hacking etico come una pratica di test occasionale. Il quadro normativo europeo ha spostato l’ago della bilancia. Il Cyber Resilience Act (CRA) dell’Unione Europea impone ai produttori di prodotti connessi una logica di sicurezza “per default” e “per design”, con l’obbligo di gestire le vulnerabilità lungo tutto il ciclo di vita del prodotto.
Questa esigenza trasforma il ruolo dell’hacker etico. Non si tratta più solo di simulare un attacco su un perimetro definito, per poi consegnare un rapporto. I ricercatori in sicurezza intervengono ora a monte, sin dalla fase di sviluppo, per verificare che i componenti software (inclusi i dipendenze open source) rispettino gli obblighi del CRA.
L’ecosistema europeo di divulgazione coordinata delle vulnerabilità si è strutturato parallelamente. Le risorse disponibili su hucky.org documentano questa evoluzione dove i CSIRT nazionali e l’ENISA fungono da intermediari di coordinamento, con una base europea di vulnerabilità operativa dal 2025. Segnalare una vulnerabilità in Europa segue ora un circuito formalizzato, il che garantisce giuridicamente il lavoro degli hacker etici.
Hacking etico contro hacking malevolo: confronto delle pratiche
Gli strumenti sono spesso gli stessi. Ciò che distingue un test di intrusione autorizzato da un attacco criminale si basa su quattro criteri documentati nella maggior parte dei riferimenti di cybersicurezza.
| Criterio | Hacking etico (white hat) | Pirataggio malevolo (black hat) |
|---|---|---|
| Autorizzazione | Contratto scritto con il proprietario del sistema | Nessuna autorizzazione |
| Perimetro | Campo di applicazione, obiettivi e finestra temporale definiti | Nessun limite, sfruttamento opportunistico |
| Impatto sui servizi | Progettato per minimizzare le perturbazioni | Disturbo ricercato o ignorato |
| Risultato | Rapporto di remediation con raccomandazioni | Furto di dati, distribuzione di ransomware, rivendita |
L’autorizzazione scritta del proprietario del sistema è l’unico elemento che separa legalmente le due pratiche. Un pentester che supera il perimetro definito nel suo contratto scivola nell’illegalità, anche se la sua intenzione rimane difensiva.
Gli hacker detti “grey hat” si collocano tra i due. Identificano vulnerabilità senza autorizzazione preventiva, per poi avvisare l’azienda interessata. Questa pratica rimane giuridicamente rischiosa nella maggior parte delle giurisdizioni europee, nonostante la strutturazione dei dispositivi di divulgazione coordinata.
Vulnerabilità dei sistemi e fattore umano: dove si concentrano gli attacchi
Un’idea diffusa è quella di pensare che gli attacchi informatici sfruttino principalmente vulnerabilità tecniche nei sistemi. I dati sul campo mostrano un quadro più sfumato.
I problemi di sicurezza informatica derivano spesso dalla mancanza di consapevolezza degli utenti, non solo dalle vulnerabilità software. Il phishing, l’ingegneria sociale e il riutilizzo di password compromesse rimangono vettori d’attacco che non richiedono alcun sfruttamento tecnico sofisticato.
Il hacking etico copre queste due dimensioni. Un test di intrusione completo include generalmente:
- Tentativi di sfruttamento di vulnerabilità tecniche sui sistemi, reti e applicazioni web dell’azienda
- Campagne di phishing simulate per valutare la reattività dei collaboratori di fronte a email fraudolente
- Test di accesso fisico (tentativi di intrusione nei locali, collegamento di chiavette USB compromesse) per misurare i controlli non digitali
Al contrario, la maggior parte delle aziende che commissionano un audit di sicurezza si limita all’aspetto tecnico. L’audit della catena di approvvigionamento software rimane poco praticato nonostante l’ampliamento del perimetro normativo ai componenti di terze parti e alle dipendenze open source imposto dal CRA.
Professioni della cybersicurezza: competenze tecniche e livelli di retribuzione
Il settore della cybersicurezza soffre di un marcato squilibrio tra domanda e offerta. In Francia, più di 100.000 posti in cybersicurezza rimangono vacanti. Questo deficit alimenta una pressione salariale al rialzo su tutta la filiera.
I profili richiesti coprono uno spettro ampio:
- Pentester (tester di intrusione): padronanza delle tecniche di sfruttamento, degli strumenti di audit di rete e dei linguaggi di scripting. Retribuzione all’inizio della carriera intorno ai 42.000 euro lordi annui
- Analista SOC (Security Operations Center): monitoraggio in tempo reale degli eventi di sicurezza, analisi degli allerta e risposta agli incidenti
- RSSI (Responsabile della sicurezza dei sistemi informativi): gestione della strategia di sicurezza di un’azienda, profilo senior la cui retribuzione può raggiungere i 130.000 euro lordi annui
Il fondamento tecnico comune a queste professioni si basa sulla comprensione dei sistemi operativi (Linux in particolare), dei protocolli di rete e di almeno un linguaggio di programmazione. La specializzazione interviene dopo questa base, non prima.
Conformità del prodotto e divulgazione delle vulnerabilità: il nuovo perimetro dell’hacker etico
Il hacking etico non si limita più al classico test di intrusione. L’obbligo di documentare e gestire la catena di approvvigionamento software, inclusi i componenti open source integrati, avvicina questa disciplina all’audit della supply chain software.
Un ricercatore in sicurezza che scopre una vulnerabilità in un componente di terze parti utilizzato da migliaia di prodotti connessi avvia un processo di coordinamento che coinvolge il produttore, il CSIRT nazionale competente e potenzialmente l’ENISA. Questo circuito formalizzato riduce il rischio di divulgazione selvaggia, ma impone agli hacker etici di conoscere le procedure normative oltre alle tecniche di sfruttamento.
Il hacking etico è diventato una questione di conformità del prodotto, non solo una pratica di test occasionale. Le aziende che integrano ricercatori in sicurezza sin dalla progettazione dei loro prodotti connessi rispondono simultaneamente ai requisiti del CRA e riducono la loro superficie di attacco. Quelle che continuano a trattare la sicurezza come una verifica finale si espongono a non conformità normative e a vulnerabilità sfruttabili in produzione.